Ledger硬件钱包供应链疑遭入侵,近1亿美元加密资产被盗
大规模Ledger用户资产被盗事件爆发
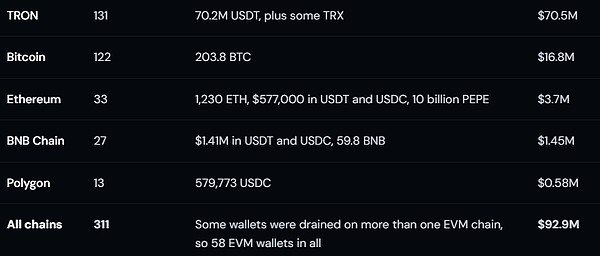
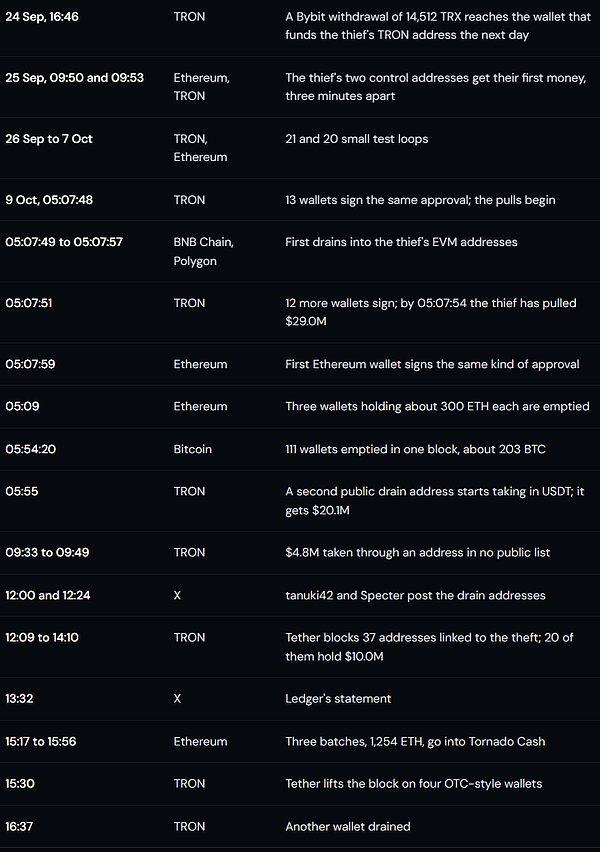
2026年10月9日,多名Ledger硬件钱包用户在社交平台X和Reddit上报称其加密资产无故被盗。尽管这些用户均采用离线保存助记词的安全措施,其钱包余额仍被清空。链上分析师Specter追踪发现,被盗资金涉及比特币、以太坊、TRON、BNB Chain及Polygon等多个区块链网络,初步估算损失超过8600万美元。随后,数据分析公司Bitquery进一步确认,实际损失高达9290万美元,影响311个钱包。
CryptoBilis成调查焦点,Ledger紧急暂停合作
Ledger官方承认,部分受害者系通过东南亚经销商CryptoBilis购买设备后遭遇资金丢失。公司已要求该经销商立即暂停所有销售与发货,并建议过去90天内从该渠道购入设备的用户暂勿初始化设备;若已激活,则应尽快将资产转移至使用新恢复短语的新Ledger设备。值得注意的是,Ledger尚未确认是否存在自身安全漏洞,仅将问题归因于特定销售渠道。
转卖传闻与间谍芯片指控浮出水面
有网络爆料称,CryptoBilis已于2026年上半年被转卖给一名名为“JIA MING”、位于中国黑龙江五常市的个人,并签署保密协议,禁止在10月19日前公开消息。巧合的是,大规模盗币事件恰在10月9日爆发。前Mt. Gox CEO Mark Karpelès披露,其拆解的一台来自马来西亚的Ledger设备中藏有LTE模块、eSIM卡及微型天线,可在用户设置钱包时截取屏幕显示的助记词并远程外传。该设备虽通过官方真伪验证,但内部PCB已被篡改。
链上行为揭示高度协同的自动化攻击
Bitquery的链上分析显示,窃贼在作案前两周即开始测试:向目标钱包发送小额代币并迅速收回,累计执行数十次。10月9日UTC时间05:54起,攻击全面展开——111个比特币钱包在同一区块被清空;TRON网络上,25个钱包在3秒内对同一地址签署授权,6秒内2900万美元USDT被提取。整个过程高度同步,表明攻击者已掌握全部私钥,极可能源自硬件层面的助记词泄露。目前约7900万美元赃款仍在链上,部分正流入Tornado Cash混币器,Tether已冻结其中1000万美元。
安全专家警示:供应链攻击升级,多重防护成刚需
慢雾安全首席信息安全官23pds指出,若Karpelès所述硬件篡改属实,则攻击者具备极高技术水平,可绕过安全元件(SE)直接截取屏幕数据。多位业内人士呼吁加强物理防篡改机制。币安创始人CZ强调此为针对特定供应商的供应链攻击,不影响Ledger整体安全性。安全研究员Doug Colkitt建议用户采用2/3多签方案,结合不同品牌硬件钱包,并设置“金丝雀资金”作为预警。余弦则认为,未来硬件钱包或需内置拆机自毁功能以确保完整性。
Ledger近年安全事件回顾
此次事件并非Ledger首次遭遇安全挑战。2020年曾发生百万级客户数据泄露;2023年Connect Kit遭供应链投毒;2026年亦出现假冒App及以太坊应用签名漏洞。但本次CryptoBilis相关事件是首次疑似因硬件实体被篡改导致的大规模资产损失,凸显供应链安全已成为自托管领域的关键风险点。